Ilmoitus Hosticoa koskevasta phishing-kampanjasta
Brandin Hostico on laajamittaisen phishing-kampanjan kohteena. Selvitä, kuinka voit tunnistaa petolliset viestit ja mitä suojatoimenpiteitä suosittelemme.
Viimeisten kahden päivän aikana Hostico-brändistä on tullut laajan phishing-kampanjan kohde, jossa jaetaan vilpillisiä sähköposteja, jotka käyttävät luvattomasti yrityksemme identiteettiä. Näiden viestien tarkoituksena on harhauttaa vastaanottajia ja saada heidät vierailemaan haitallisilla verkkosivustoilla, missä heidän henkilökohtaiset tietonsa, kirjautumistietonsa tai pankkitietonsa voivat joutua vaaraan.
Ensimmäiset ilmoitukset saatiin lauantaina 10. lokakuuta 2026, noin kello 13:00, kun useat vastaanottajat ilmoittivat meille epäilyttävien sähköpostien olemassaolosta, joita esitettiin virallisina Hostico-viesteinä. Sunnuntaina 11. lokakuuta 2026 petollinen toiminta lisääntyi huomattavasti, ja .ro-verkkotunnusten haltijoille jaettiin toistuvia viestivirtoja.
Mitä toimenpiteitä olen tähän mennessä ottanut?
Välittömästi ensimmäisten ilmoitusten vastaanottamisen jälkeen aloitimme tarvittavat toimenpiteet käyttäjien informoimiseksi ja tämän kampanjan vaikutuksen rajoittamiseksi.
Ensimmäisessä vaiheessa julkaisimme varoituksia Hosticon verkkosivuston ilmoitusosiossa sekä virallisilla sosiaalisen median kanavillamme kiinnittääksemme huomiota liikkeellä oleviin petollisiin viesteihin.
Samanaikaisesti on lähetetty ilmoituksia väärinkäytöksistä niille tahoille, jotka ovat vastuussa hyökkäykseen liittyvien verkkotunnusten hallinnoinnista. Nämä ilmoitukset koskivat sekä verkkotunnusta, joka liittyy viestien lähettämiseen käytettyihin osoitteisiin, että verkkotunnusta, jota käytetään vastaanottajien ohjaamiseen haitallisille sivuille.
Ottaen huomioon kampanjan tehostumisen sunnuntaina, 11. lokakuuta 2026, olemme päättäneet laajentaa tiedotustoimia. Näin ollen kaikille Hostico-asiakkaille on lähetetty ilmoitus uutiskirjeen kautta, ja tämä tiedotus on julkaistu myös blogissamme, jotta kuka tahansa tällaista viestiä saava voi konsultoida sitä.
Miten petosviestit voidaan tunnistaa?
Hyökkääjät yrittävät luoda vaikutelman, että viestit ovat peräisin Hosticolta, käyttäen yrityksen nimeä ja elementtejä, jotka voivat ehdottaa laillista viestintää. Tällaiset yritykset voivat nostaa esiin ongelmia, jotka liittyvät palveluihin, domaineihin, laskuihin tai tilin turvallisuuteen, saadakseen vastaanottajat toimimaan ilman, että he tarkistavat pyynnön aitoutta.
Tärkeitä elementtejä ovat viittaukset, jotka on sisällytetty näihin viesteihin. Ne ohjaavat käyttäjiä verkkosivustoille, jotka jäljittelevät laillisia sivuja kerätäkseen syötetyt tiedot, mukaan lukien salasanat tai pankkikorttitiedot.
Helpottaaksemme näiden petosyritysten tunnistamista, esittelemme alla esimerkin viestistä, joka on lähetetty nykyisen kampanjan yhteydessä. Tämä havainnollistaa, miten hyökkääjät yrittävät hyödyntää Hosticon identiteettiä antaakseen uskottavuutta pyyntöille ja saadakseen vastaanottajat siirtymään ulkoisiin linkkeihin.
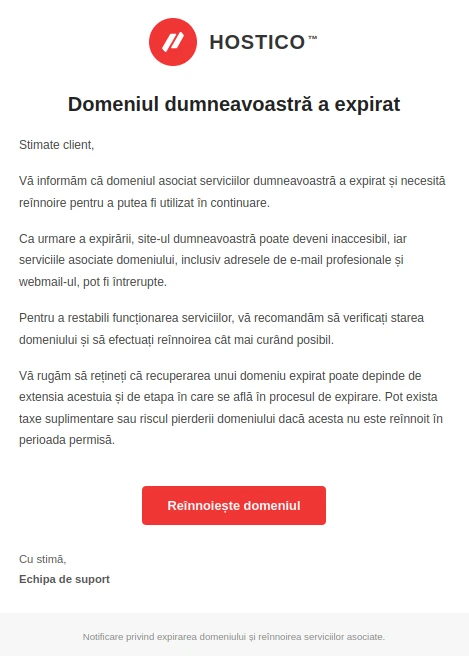
Mainitaan, että esitetty esimerkki ei välttämättä edusta ainoaa vaihtoehtoa liikkeellä olevista viesteistä, vaan on se vaihtoehto, joka on hetkellä tunnistettu. Sisältö, lähettäjien osoitteet ja käytetyt linkit voivat muuttua kampanjan aikana, joten suosittelemme, ettei luoteta ainoastaan kuvatun viestin samankaltaisuuteen.
Tähän asti on havaittu seuraavat osoitteet huijausviestien jakelussa:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Tärkeää: Nämä kaksi sähköpostiosoitetta eivät välttämättä ole ainoat käytetyt. Hyökkääjät voivat käyttää myös muita sähköpostiosoitteita tai verkkotunnuksia kampanjan jatkamiseksi. Tästä syystä suosittelemme, että tarkistat kaiken epäilyttävän viestin riippumatta näytetystä osoitteesta tai lähettäjän nimestä.
Huomautamme, että nämä viestit eivät ole Hosticon lähettämiä eivätkä ne edusta virallisia viestintöjä yhtiöstämme.
Kuinka voit tarkistaa, onko viesti peräisin Hosticolta?
Viralliset viestit liittyen tilattuihin palveluihin lähetetään asiakastilien tai valtuutettujen alisopimusten liitettyihin sähköpostiosoitteisiin. Hosticon käyttämien virallisten osoitteiden joukossa ovat:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- help@hostico.com | tehnic@hostico.com
Hetkikäsittelijän osoitteen tarkistaminen on ensimmäinen askel, mutta se ei saisi olla ainoa huomioon otettava kriteeri, sillä tietyt petolliset viestit voivat väärentää jopa lähettäjän kentässä näkyviä tietoja.
Jos tapauksessa, että saat viestin, joka pyytää maksua, kirjautumistietojen päivittämistä tai henkilökohtaisten tietojen vahvistamista, suosittelemme, että siirryt suoraan verkkosivustolle hostico.ro, syöttäen osoitteen manuaalisesti selaimeen, ilman että käytät epäilyttävän viestin linkkejä.
Laskut ja maksutilanne voidaan tarkistaa Hosticon asiakastoimintaympäristössä, talousosiossa. Kaikki maksutoimenpiteet on suoritettava yksinomaan virallisten kanavien ja Hosticon käyttämän maksupalveluntarjoajan kautta.
Mitä sinun tulee tehdä, jos olet avannut epäilyttävän linkin?
Jos olet saanut yhden näistä viesteistä, pelkkä sähköpostin vastaanottaminen ei tarkoita, että tietosi olisivat vaarantuneet. On kuitenkin tärkeää, ettet avaa linkkejä etkä anna tietoja osoitteissa, joita on ilmoitettu.
Tilanteessa, jossa olet jo päässyt käsiksi haitalliseen linkkiin tai syöttänyt tietoja epäilyttävälle sivulle, suosittelemme, että suoritat seuraavat toimet paljastettujen tietojen mukaan:
- Vaihda Hostico-tilin salasana. Jos olet syöttänyt kirjautumistiedot epäilyttävälle sivustolle, suorita heti asiakkaan salasanan nollaus. Jos sama salasana on käytössä myös muissa palveluissa, vaihda se myös niissä.
- Ota kaksivaiheinen tunnistus (2FA) käyttöön. Tämä toiminto tarjoaa ylimääräisen suojakerroksen luvattomalta pääsyltä. Voit tarkistaa dokumentaation kaksivaiheisen tunnistuksen käyttöönottamisesta.
- Ota heti yhteyttä kortin myöntäneeseen pankkiin. Jos olet antanut pankkitietoja tai korttitietoja, pyydä tilanteen arviointia ja tarvittaessa kortin estämistä tai vaihtamista valtuuttamattomien liiketoimien estämiseksi.
- Tarkista tiliaktiivisuus. Seuraa mahdollisia epätavallisia kirjautumisia, pyytämättömiä muutoksia ja tunnistamattomia tapahtumia.
- Tarkista laitteen turvallisuus. Jos olet ladannut tai suorittanut tiedostoja epäilyttävistä viesteistä, suorita skannaus ajantasaisella tietoturvaratkaisulla.
Phishing-kampanjat voivat kehittyä nopeasti, sekä lähetysosoitteiden vaihtamisen että uusien verkkotunnusten tai viestivaihtoehtojen käyttämisen avulla. Juuri siksi petollisen osoitteen tunnistaminen ei takaa, että myöhemmät yritykset käyttäisivät samaa lähdettä.
Kannustamme teitä käsittelemään varoen kaikki pyytämättömät viestit, jotka pyytävät teitä tekemään kiireellisen maksun, kirjautumaan sisään tai antamaan luottamuksellisia tietoja. Mikäli on epäselvyyksiä, suora tarkistus virallisten kanavien kautta on aina suositeltavampaa kuin epäilyttävän viestin linkin avaaminen.
Kysymyksiä, viestien aitouden tarkistamista tai Hosticon henkilöllisyyttä käyttäviä phishing-yrityksiä koskevia raportteja varten voit ottaa meihin yhteyttä osoitteessa office@hostico.com tai virallisen yhteyssivun kautta.
Kiitos kaikille, jotka ilmoititte näistä yrityksistä. Välitetyt tiedot mahdollistivat meidän reagoida heti ensimmäisiin tunnistettuihin viesteihin ja tiedottaa mahdollisimman suurelle käyttäjämäärälle lyhyessä ajassa.

